判定は、こう分かれる
IMMUNE Guard を通ると、操作は三つのどれかになります。
AIエージェント
IMMUNE Guard
ファイル / API /
リポジトリ
リポジトリ
図の説明。エージェントから出た操作は IMMUNE Guard で判定されます。ADMITTED(範囲内・通す)は Guard を通り、ファイルや API、リポジトリまで進みます。UNRESOLVED(確認の記録がない・保留)は Guard の地点で止まって点滅します。許可としては扱いません。DENIED(範囲外・拒否)は Guard の地点に達し、× が重なります。別のシステムへは回りません。止める動きは LIMITED_BLOCKING のときです。既定の SHADOW では判定を記録するだけです。
何を防ぎたいのか
エージェントに悪意ある指示がまぎれこんでも、ただのバグでも、計画が間違っていても、同じ権限でそのまま実行されてしまいます。
- 範囲の外の送信や削除は、拒否する。
- 確認の記録がない操作は、許可にしない。
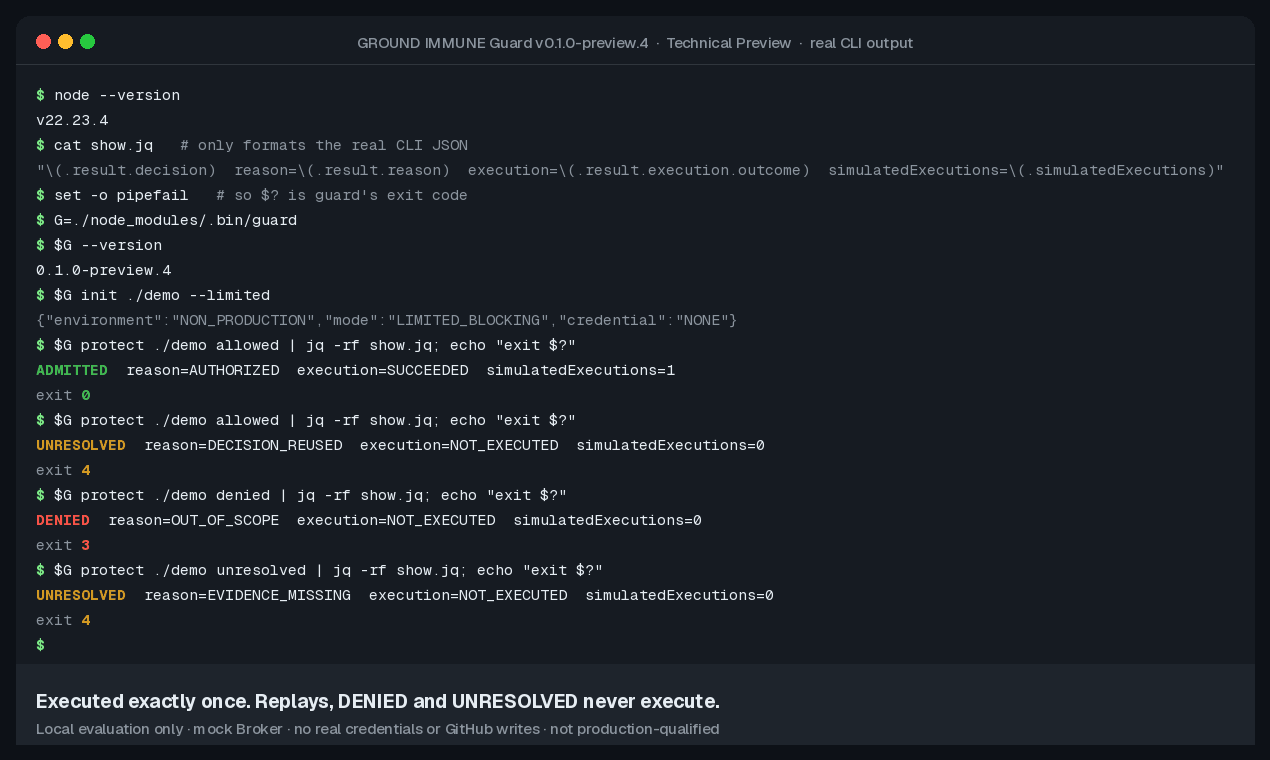
たとえば、docs/ の更新しか許していないのに .env を作ろうとすれば、IMMUNE Guard は範囲の外として DENIED を返し、実行させません。
$ guard protect ./blocking denied
→ DENIED / OUT_OF_SCOPE(実行しない)
Technical Preview。止めるのは LIMITED_BLOCKING のときだけで、既定の SHADOW では記録のみです。Broker は模擬です。できないことは LIMITATIONS に。